El protocolo de activación de 2026
A partir de XLS Padlock 2026.0, los libros compilados utilizan un nuevo protocolo de activación basado en sobres de solicitud/respuesta JSON con verificación obligatoria de firma Ed25519. El kit de suscripción de FS detecta automáticamente el protocolo en cada solicitud, por lo que los libros empaquetados en el antiguo modo “Compatibility mode for pre-2026 activation kits” siguen funcionando sin cambios (respuestas en texto plano, sin firma).
Este protocolo se aplica por igual a la activación, la validación y la desactivación.
Un par de claves Ed25519 por producto
Section titled “Un par de claves Ed25519 por producto”Dado que este kit sirve a varios libros (una entrada por producto en workbooks.json, consulte Paso 4), usted gestiona un par de claves Ed25519 por producto. La clave privada (secreta) va en el nuevo campo xlspadlocksignkey de ese producto en workbooks.json; la clave pública correspondiente queda incrustada en el libro compilado por XLS Padlock.
Para habilitar el protocolo de 2026 para un producto:
- En el XLS Padlock Designer, abra la página Activation Keys / Online Activation de ese libro.
- Desmarque “Compatibility mode for pre-2026 activation kits”.
- Haga clic en “Generate keypair…”. La clave pública se rellena automáticamente en el Designer; copie la clave privada (secreta) que se muestra en el campo xlspadlocksignkey de ese producto en workbooks.json.
- Vuelva a empaquetar el libro protegido.
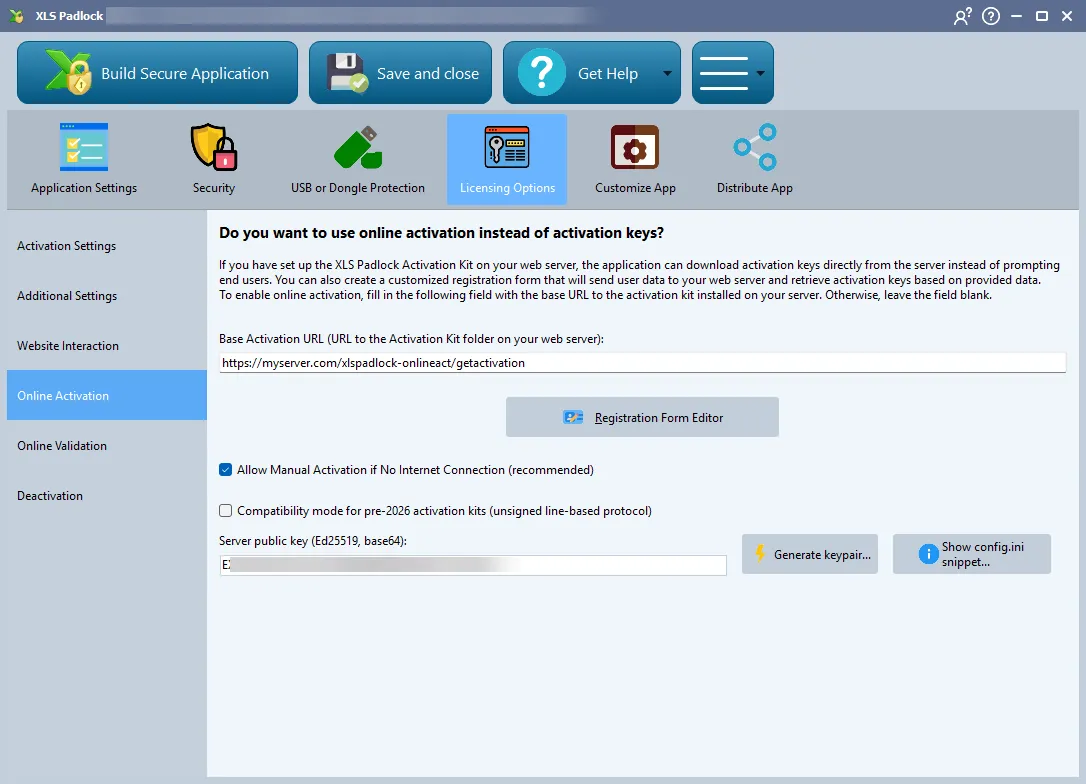
El campo Server Public Key de la página Online Activation es de solo lectura: se rellena automáticamente al hacer clic en “Generate keypair…”, por lo que el par de claves debe crearse desde el Designer. Copie la clave privada (secreta) que se muestra en el campo xlspadlocksignkey de ese producto en workbooks.json.
Rechazos y errores del servidor
Section titled “Rechazos y errores del servidor”El kit incluido con XLS Padlock 2026.3 distingue dos tipos de fallo:
- Un rechazo, por ejemplo una suscripción que ya no está activa o un cliente bloqueado, es una respuesta firmada con un estado de error. Si seleccionó Blacklist activation key en XLS Padlock, incluye la clave de activación en la lista negra.
- Un fallo interno, por ejemplo que la API de FastSpring no esté accesible, que falte o se haya sustituido un archivo de claves, o cualquier otro error del lado del servidor, se responde con HTTP 503 y un mensaje de texto sin formato, nunca con un rechazo. Las aplicaciones compiladas con XLS Padlock 2026.3 o posterior lo tratan como “ninguna respuesta fiable” y nunca incluyen la clave en la lista negra por ese motivo. Los kits anteriores respondían a estos fallos con un rechazo.
Los rechazos de las solicitudes de validación y desactivación incluyen además un campo chal_sha256, el SHA-256 del valor chal enviado en la solicitud. Las aplicaciones compiladas con XLS Padlock 2026.3 o posterior ignoran un rechazo cuya huella no coincide con su propia solicitud, de modo que un rechazo registrado en la red no pueda reutilizarse para incluir en la lista negra las claves de otros clientes. Los rechazos sin este campo, procedentes de kits anteriores o de servidores personalizados, se siguen respetando.
Requisitos
Section titled “Requisitos”El protocolo de 2026 necesita la extensión PHP sodium (libsodium) en su servidor (incluida con PHP 7.2 y posteriores, incluidas todas las versiones PHP 8.x). Consulte Requisitos del servidor para el kit de suscripción de FS. Si xlspadlocksignkey se deja vacío mientras un libro envía una solicitud JSON de 2026, el kit informa de un error de configuración incorrecta (HTTP 503 con el kit incluido con XLS Padlock 2026.3).